SBI Data Leak : एसबीआई डेटा लीक की आशंका, डार्क वेब पर मिले 3897 ग्राहक रिकॉर्ड
SBI के 3,897 ग्राहक रिकॉर्ड डार्क वेब पर मिलने से हड़कंप, बैंक ने शुरू की साइबर जांच

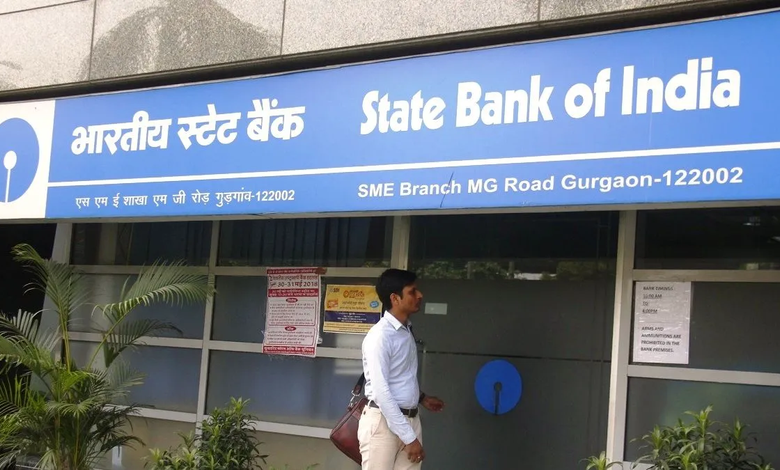
SBI Data Leak: देश के सबसे बड़े सरकारी बैंक के ग्राहकों की निजी जानकारी उजागर होने की आशंका से बढ़ी चिंता। मोबाइल नंबर, ईमेल, जन्मतिथि और पते जैसी जानकारियों को लेकर बैंक कर रहा है जांच।
देश के सबसे बड़े सरकारी बैंक स्टेट बैंक ऑफ इंडिया (SBI) के ग्राहकों की डेटा सुरक्षा को लेकर गंभीर सवाल उठे हैं। डार्क वेब पर उपलब्ध रिकॉर्ड की शुरुआती जांच में बैंक के 3,897 ग्राहक रिकॉर्ड ऐसे मिले हैं, जिनमें व्यक्तिगत जानकारी होने की आशंका जताई गई है। मामला सामने आने के बाद बैंक ने जांच शुरू कर दी है। हालांकि, अभी यह स्पष्ट नहीं हुआ है कि ये जानकारियां किस स्रोत से आईं, डेटा वास्तव में SBI के सिस्टम से लीक हुआ या नहीं और इसका किसी ग्राहक को नुकसान पहुंचा है या नहीं।
रिपोर्ट के मुताबिक, डार्क वेब पर मौजूद लगभग 3.75 लाख रिकॉर्ड का शुरुआती विश्लेषण किया गया था। इस दौरान 3,897 रिकॉर्ड में SBI के ग्राहकों से जुड़ी जानकारी होने की आशंका सामने आई। बैंक इस मामले की गंभीरता को देखते हुए डेटा की प्रामाणिकता, संभावित स्रोत और सुरक्षा संबंधी जोखिमों का आकलन कर रहा है।
3,897 रिकॉर्ड में कौन-कौन सी जानकारी होने की आशंका?
सामने आई जानकारी के अनुसार, संदिग्ध रिकॉर्ड में ग्राहकों के नाम, लिंग, पंजीकृत मोबाइल नंबर, जन्मतिथि, ईमेल आईडी और घर के पते जैसी निजी जानकारियां शामिल हो सकती हैं। इसके अलावा, बैंक शाखा से संबंधित विवरण और ग्राहक सूचना फाइल (CIF) नंबर का भी उल्लेख किया गया है।
कुछ रिकॉर्ड में लोन और संभावित ग्राहकों से जुड़ी जानकारी होने की आशंका भी जताई गई है। ऐसी जानकारियां यदि गलत हाथों में पहुंच जाएं, तो उनका इस्तेमाल लोगों को निशाना बनाकर धोखाधड़ी करने के लिए किया जा सकता है।
हालांकि, यह ध्यान रखना जरूरी है कि 3,897 रिकॉर्ड में जानकारी मिलने की आशंका का मतलब यह नहीं है कि सभी ग्राहकों के बैंक खाते या पासवर्ड भी उजागर हो गए हैं। फिलहाल उपलब्ध विवरण से यह भी पुष्टि नहीं होती कि किसी खाते से अनधिकृत लेनदेन हुआ है।
SBI ने कैसे शुरू की जांच?
रिपोर्ट के मुताबिक, SBI को 16 अक्टूबर 2026 को अपने थ्रेट इंटेलिजेंस सेवा प्रदाता, डिफेंस साइबर एजेंसी और भारतीय कंप्यूटर इमरजेंसी रिस्पॉन्स टीम (CERT-In) से अलर्ट मिले थे। इसके बाद बैंक ने डार्क वेब पर मौजूद रिकॉर्ड का शुरुआती विश्लेषण कराया।
मामले की जांच के लिए बैंक ने CERT-In से मान्यता प्राप्त एक स्वतंत्र साइबर सुरक्षा एजेंसी को भी नियुक्त किया है। एजेंसी यह पता लगाने की कोशिश करेगी कि रिकॉर्ड वास्तविक हैं या नहीं, उनमें मौजूद जानकारी कितनी सटीक है और डेटा का संभावित स्रोत क्या हो सकता है।
जांच के दौरान यह भी आकलन किया जाएगा कि घटना का दायरा कितना बड़ा है और ग्राहकों या बैंक की सुरक्षा पर इसका क्या प्रभाव पड़ सकता है। जांच के निष्कर्षों के आधार पर आवश्यक सुधारात्मक कदम उठाए जा सकते हैं।
ग्राहकों को किस तरह का खतरा हो सकता है?
यदि नाम, मोबाइल नंबर, ईमेल और जन्मतिथि जैसी जानकारियां किसी धोखेबाज के हाथ लग जाती हैं, तो उनका इस्तेमाल फर्जी बैंक अधिकारी बनकर कॉल करने, नकली ईमेल भेजने या संदेशों के जरिए लोगों को जाल में फंसाने के लिए किया जा सकता है। व्यक्तिगत जानकारी का इस्तेमाल करके ठग ग्राहकों का भरोसा जीतने की कोशिश भी कर सकते हैं।
इस तरह की धोखाधड़ी को फिशिंग और सोशल इंजीनियरिंग कहा जाता है। इसमें अपराधी लोगों से OTP, पासवर्ड या अन्य गोपनीय बैंकिंग जानकारी हासिल करने की कोशिश करते हैं।
फिलहाल इस मामले में किसी धोखाधड़ी की पुष्टि नहीं हुई है। इसलिए ग्राहकों को घबराने के बजाय सतर्क रहना चाहिए और किसी भी संदिग्ध कॉल या संदेश पर भरोसा करने से बचना चाहिए।